Twee vragen bepalen of een release veilig live kan. De eerste is of de build overeenkomt met de specificatie die u hebt geschreven. De tweede is of die specificatie ooit juist is geweest. Teams die alleen de eerste vraag stellen, leveren software die op papier elke controle doorstaat en gebruikers toch frustreert, en teams die alleen de tweede vraag stellen, leveren software die in een demo goed aanvoelt en breekt zodra echte data binnenkomt. Het verschil tussen verificatie en validatie in software testen is het verschil tussen deze twee vragen, en een oprichter of engineering lead die ze uit elkaar kan houden, maakt betere keuzes over waar het QA-budget heen gaat. Testteams korten deze discipline vaak af tot V&V in software testen, een afkorting die de moeite waard is om te kennen, omdat die net zo goed in specificaties als in audits en offertes van leveranciers opduikt.
Deze gids behandelt de technieken die elke kant gebruikt, wat elke kant vindt dat de andere niet kan vinden, en waar ze zitten in een moderne CI/CD-pipeline. Hij loopt ook de misvattingen door die teams stilletjes geld kosten, vanuit de manier waarop wij ons eigen werk rond functioneel testen en specificatiereview precies langs deze scheidslijn inrichten.
Verificatie: bouwt u het product op de juiste manier?
Verificatie stelt een smalle, beantwoordbare vraag: komt het artefact dat voor u ligt overeen met de specificatie, het ontwerpdocument of de codeerstandaard die het moest volgen? Het is een controle tegen een geschreven eis, niet tegen het oordeel van een gebruiker, en daarom kan die plaatsvinden voordat er ook maar één regel van de functionaliteit draait.
Technieken die gelden als verificatie
Verificatie leunt op statische technieken, wat betekent dat het product wordt onderzocht zonder te worden uitgevoerd. De gangbare vormen liggen dicht bij elkaar en verschillen vooral in hoe formeel de vastlegging is.
- Requirementsreviews, waarbij een specificatie regel voor regel wordt gelezen op dubbelzinnigheid of tegenstrijdige uitspraken voordat een ontwikkelaar het ticket oppakt.
- Ontwerp- en architectuurdoorlopen, waarbij een voorgesteld datamodel of API-contract wordt getoetst aan de eisen waaraan het moet voldoen.
- Codereviews en statische analyse, waarbij een pull request wordt getoetst aan de codeerstandaard van het team, vaak met een linter voor de eerste ronde.
- Inspecties, een formelere doorloop met een vastgestelde checklist en een vastgelegde uitkomst, nog steeds gebruikelijk in gereguleerde sectoren.
Een specificatie die vaag of intern tegenstrijdig is, valt nauwelijks nog te repareren zodra die in code is beland, waardoor een grondige requirementsreview vaak het meest rendabele uur is dat een QA-team aan een project besteedt. Onze diensten voor technisch schrijven bestaan precies hierom: de specificatie aanscherpen voordat die een verificatiedoel wordt.
Wat verificatie daadwerkelijk vindt
Verificatietesten vinden de soort defecten die nooit afhing van het draaien van de software: een eis die een andere eis tegenspreekt, een databaseschema dat een toestand die de bedrijfsregels toestaan niet kan vastleggen, of een functie die de eigen naamgevings- en foutafhandelingsconventies van het team schendt. Die zijn allemaal goedkoper te herstellen zolang ze nog tekst op papier zijn.
Wat verificatie niet kan vinden, is of de specificatie zelf weergeeft wat gebruikers echt nodig hebben. Een perfect gebouwde functionaliteit op basis van een gebrekkige eis doorstaat elke verificatiecontrole en faalt alsnog in de markt, en dat is precies het gat waar validatie voor is.
Validatie: bouwt u het juiste product?
Validatie stelt een andere, lastigere vraag: los van wat de specificatie zegt, werkt het product daadwerkelijk voor de mensen die het gaan gebruiken? Waar verificatie een controle tegen een document is, is validatie een controle tegen de werkelijkheid, en de werkelijkheid trekt zich niets aan van wat er in het ticket stond.
Technieken die gelden als validatie
Validatie leunt op dynamische, uitvoeringsgerichte technieken, wat betekent dat er daadwerkelijk iets draait in plaats van wordt gelezen. Elke laag hieronder valideert een breder deel van het product dan de vorige.
- Unit testen, die valideert dat een afzonderlijke functie zich correct gedraagt bij echte invoer en randgevallen.
- Integratietesten, die valideert dat afzonderlijk gebouwde componenten echt samenwerken zodra ze aan elkaar zijn geknoopt.
- Systeemtesten, die het samengestelde product van begin tot eind valideert tegen een volledig gebruikersscenario.
- Gebruikersacceptatietesten, waarbij echte of representatieve gebruikers echte taken doorlopen en beoordelen of het resultaat aan hun behoeften voldoet, en niet alleen of het overeenkomt met een ticket.
Onze praktijk in handmatig testen zit volledig in deze helft van de scheiding, omdat een menselijke tester die een app verkent zoals een echte gebruiker dat zou doen, verwarrende flows en ongelukkige standaardinstellingen blootlegt die geen enkele statische review zou signaleren. Een specificatie voorziet zelden elke manier waarop een echt mens een formulier verkeerd leest, en dat is het gat dat handmatige verkenning dicht.
Wat validatie daadwerkelijk vindt
Validatie vindt de defecten die pas bestaan zodra echt gedrag echte, soms onvoorspelbare invoer tegenkomt: een afrekenflow die technisch aan de specificatie voldoet maar nieuwe kopers in verwarring brengt, een toestemmingsvraag die op een bepaald apparaat op het verkeerde moment verschijnt, of een onboardingvragenlijst die bij een bepaalde volgorde van antwoorden in zichzelf blijft rondlopen. De specificatie is in al deze gevallen gevolgd. Het product hield simpelweg geen stand tegen hoe mensen zich werkelijk gedragen.
Naast elkaar in één tabel: verificatie vs validatie
Naast elkaar gezet beantwoorden de twee disciplines verschillende vragen en grijpen ze op verschillende momenten in de levering in. De tabel hieronder is de versie die u bij de hand wilt houden voor een snelle toets op elk releaseplan.
Kernvraag
Bouwen we het product op de juiste manier?
Bouwen we het juiste product?
Getoetst aan
Specificatie, ontwerp, codeerstandaard
Echte gebruikersbehoeften en echt gedrag
Soort techniek
Statisch (niet uitgevoerd)
Dynamisch (uitgevoerd)
Gangbare methoden
Reviews, doorlopen, inspecties, statische analyse
Unit-, integratie-, systeem- en acceptatietesten
Wie leidt het meestal
Ontwikkelaars, tech leads, technisch schrijvers, QA-reviewers
QA-engineers, testers, echte of representatieve eindgebruikers
Vindt
Tegenstrijdigheden in de specificatie, gaten in het schema, schendingen van conventies
Verwarrende flows, randgevallen uit de praktijk, bruikbaarheidsfouten
Mist
Of de specificatie ooit juist was
Of de code stilletjes zijn eigen specificatie schendt
Waar beide thuishoren in een moderne CI/CD-pipeline
Oudere handboeken beschrijven verificatie en validatie als twee nette, opeenvolgende fasen, eerst verificatie en daarna validatie. Dat beeld komt niet overeen met hoe een moderne pipeline zich gedraagt. Verificatie- vs validatietesten draaien als één doorlopend, overlappend systeem in plaats van als twee losse fasen is het actuelere en bruikbaardere model.
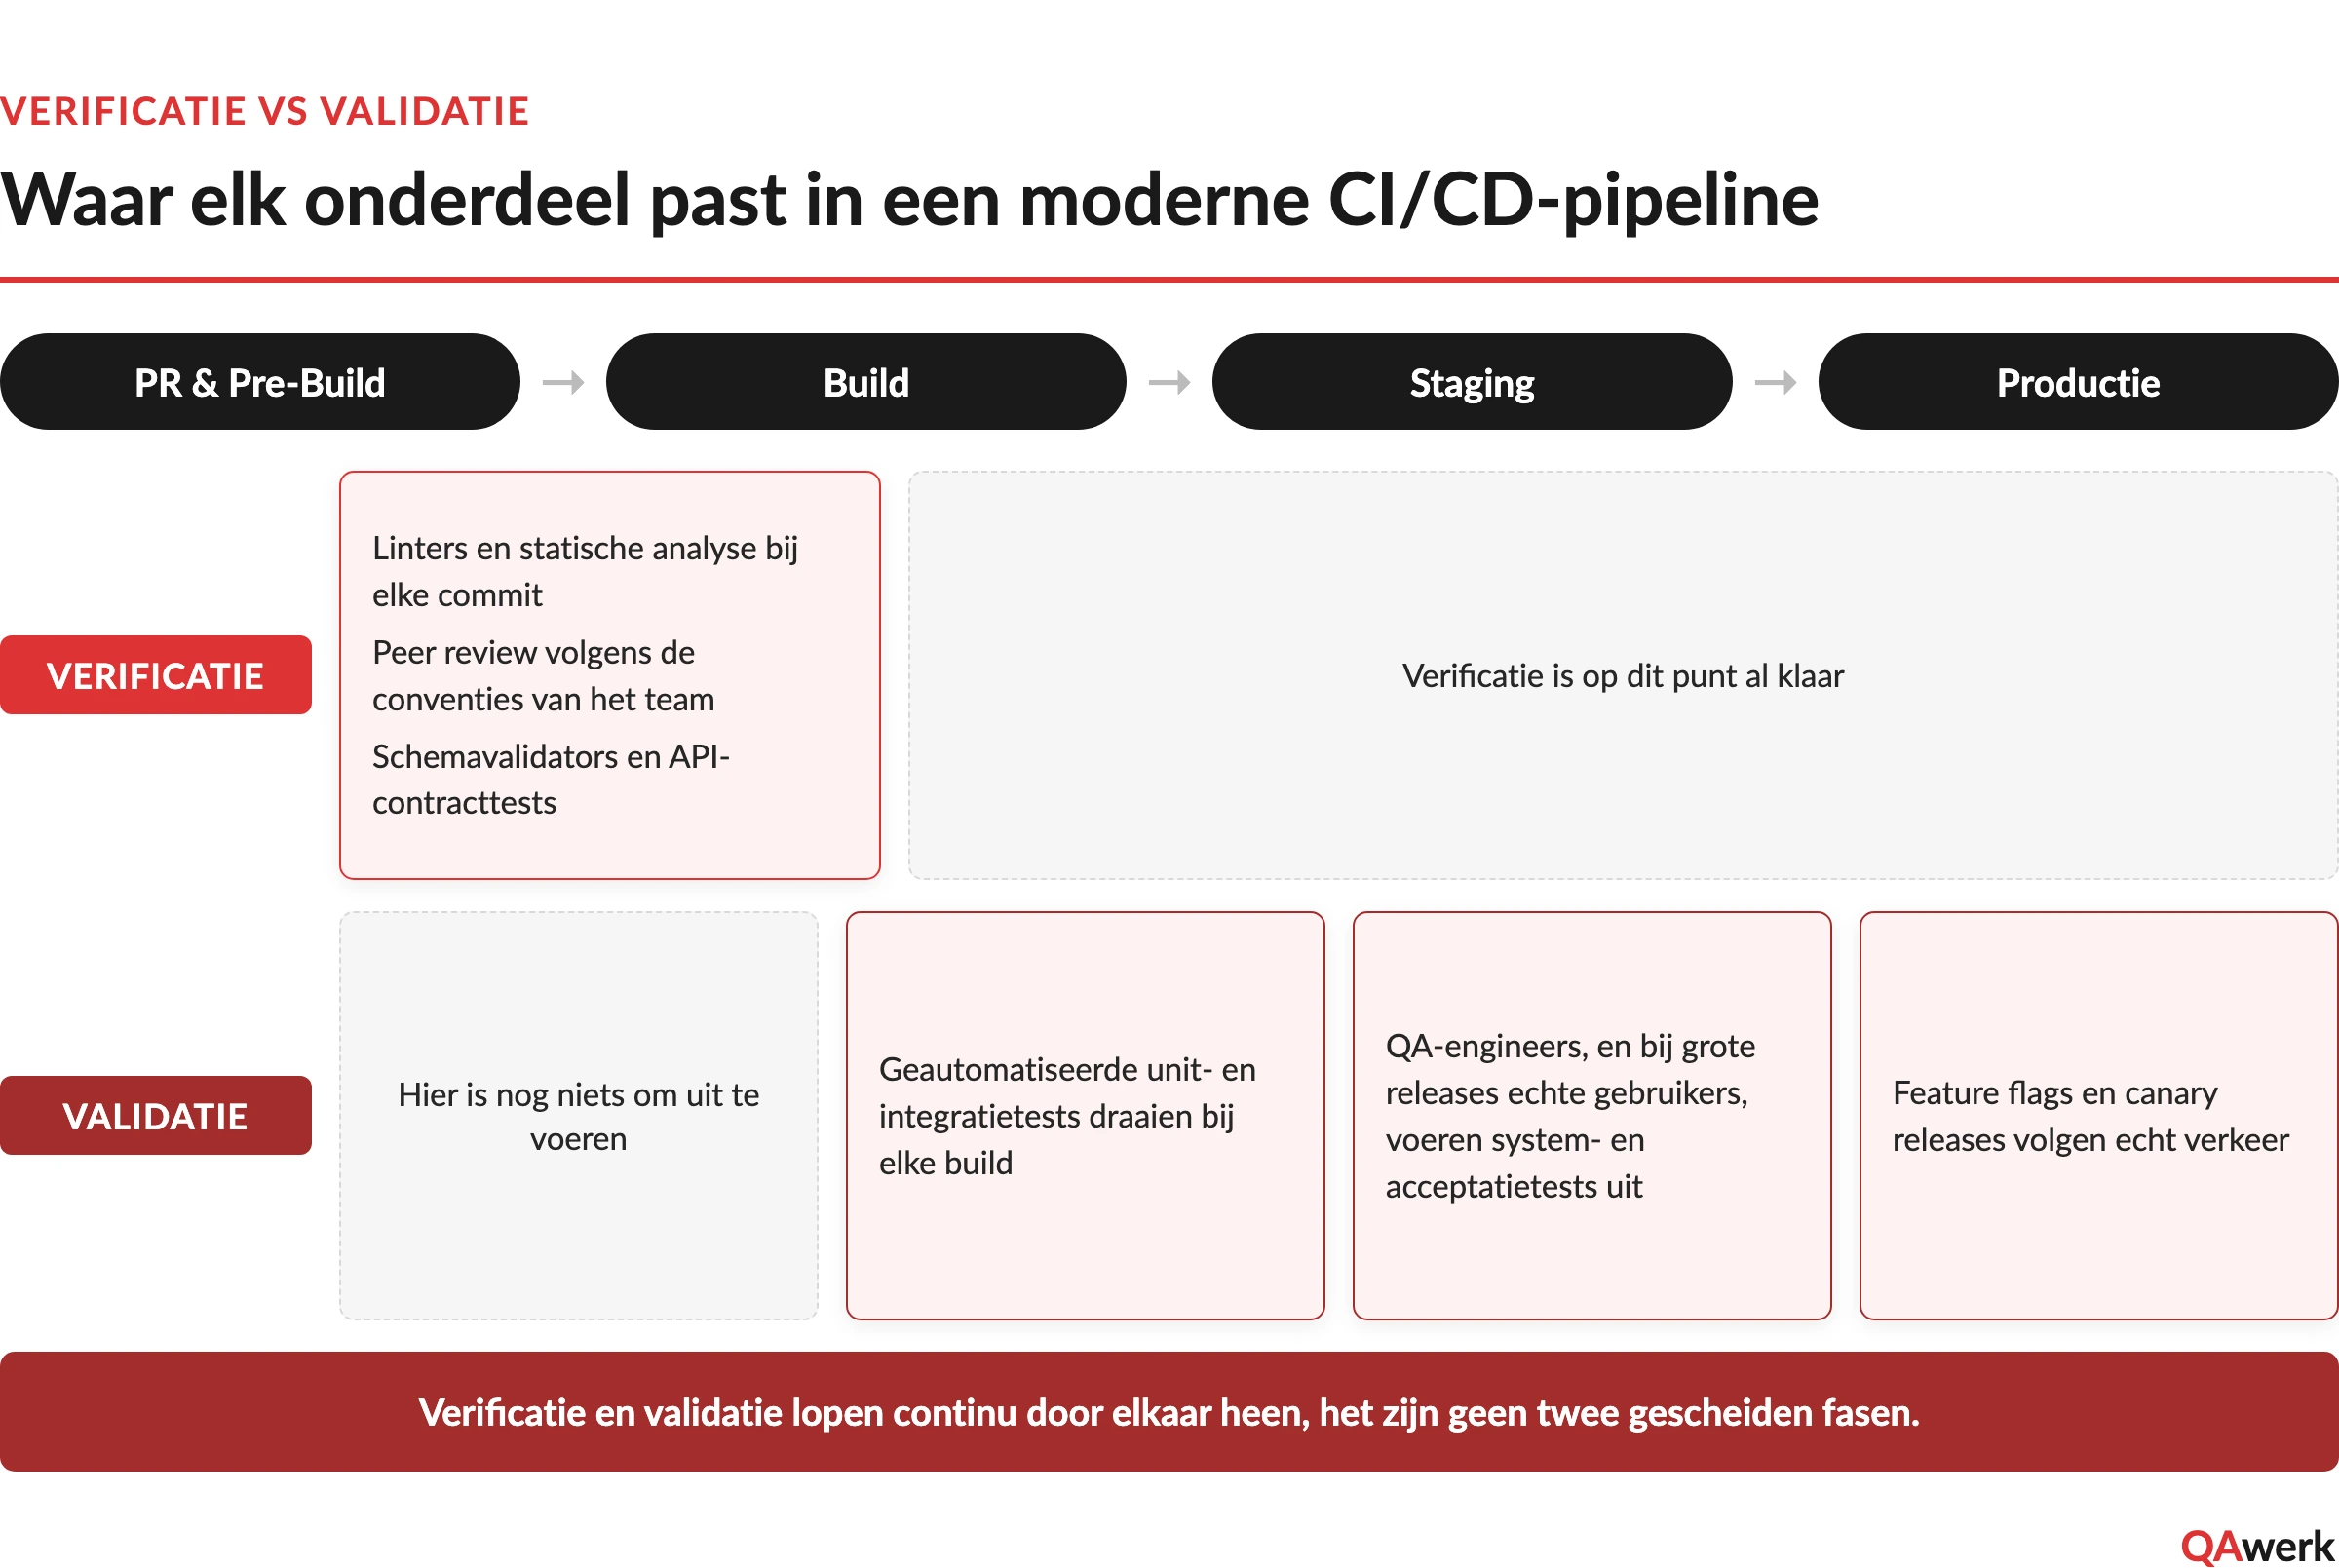
Verificatiemomenten in de PR- en pre-buildfase
Een pull request is de natuurlijke plek voor verificatie, omdat er nog niets live staat en een correctie nog vrijwel niets kost. Automatische linters en statische analyzers draaien bij elke commit, een reviewer toetst de diff aan de conventies van het team, en elke gekoppelde eis krijgt een snelle toets tegen wat de code werkelijk doet. Pre-buildpoorten, zoals een schemavalidator of een contracttest tegen een API-specificatie, vangen dezelfde statische afwijking af nog voordat er een buildartefact bestaat.
Validatiemomenten in de build-, staging- en productiefase
Zodra er een build bestaat, neemt validatie het over. En die blijft nog lang draaien nadat het werk van verificatie erop zit.
- Geautomatiseerde unit- en integratiesuites draaien bij elke build.
- Een stagingomgeving geeft QA-engineers, en bij grote releases ook echte gebruikers, een plek om systeem- en acceptatietesten uit te voeren tegen iets dat zich als productie gedraagt.
- Feature flags en canary releases trekken validatie door tot in de productie zelf, door te kijken hoe een deel van het echte verkeer reageert voordat een functionaliteit iedereen bereikt.
Dit is de concrete versie van wat het DORA-team de verificatiebelasting noemt: naarmate AI-tools meer code sneller genereren, wordt de inspanning om te controleren of die output betrouwbaar en veilig is en aansluit op de architectuur een reële, begrote kostenpost die ergens in de pipeline hierboven moet landen, in plaats van te worden overgeslagen.
Vier misvattingen die teams geld kosten
„Als de codereview is doorstaan, werkt de functionaliteit.” Een codereview is een verificatiestap. Die bevestigt dat de code aan de standaard voldoet en hoogstens aan het ticket, maar zegt niets over de vraag of een echte gebruiker de beschreven flow kan afronden.
„Als QA akkoord is, zijn we klaar.” QA-teams voeren zowel verificatie- als validatieactiviteiten uit, maar een haastige ronde onder tijdsdruk kan echte gebruikersscenario’s stilletjes overslaan ten gunste van gedocumenteerde scenario’s, waarmee precies het gat overblijft dat dit artikel beschrijft.
„Grondige verificatie maakt validatie overbodig.” Een perfect gevolgde specificatie faalt alsnog als de specificatie van meet af aan verkeerd was. Verificatie kan haar eigen blinde vlek niet zien, en daarom bestaat validatie als een aparte laag, niet als een overbodige.
„Door AI gegenereerde code die zijn tests doorstaat, is productieklaar.” Gegenereerde tests doorstaan is hoogstens een verificatiesignaal, omdat die tests vaak uit dezelfde aannames zijn voortgekomen als de code. Het onderzoek van Stack Overflow uit 2026 naar vertrouwen onder ontwikkelaars zegt het onomwonden: testeisen horen strenger te worden wanneer AI de code heeft geschreven, niet losser, omdat een reviewer minder zeker kan zijn hoe die omgaat met randgevallen waar nooit om is gevraagd.
De kostencurve: waarom een van beide lagen overslaan een budgetbeslissing is
Een defect dat in een requirementsreview wordt gevonden, kost een gesprek. Gevonden tijdens het coderen kost het een herschreven functie. Gevonden tijdens systeemtesten kost het een uitgestelde release en een race tussen twee teams. Gevonden in productie kost het een incident, een supportwachtrij en soms een gebruiker die nooit meer terugkomt. Verificatie blijft goedkoop omdat die op documenten werkt, terwijl validatie meer kost omdat die op werkende software werkt, en alleen validatie kan een defect vinden waarvoor verificatie structureel blind is. Verificatie overslaan schuift dure validatierondes op problemen die een review van een uur gratis had gevonden, en validatie overslaan levert een specificatieconform product op waar niemand om heeft gevraagd. Beide sluiproutes zijn een budgetbeslissing vermomd als een planningsbeslissing, en ze komen hoe dan ook op de factuur terug, alleen onder een andere naam.
Hoe QAwerk beide kanten afdekt
Ons leveringsmodel houdt deze scheiding expliciet in plaats van die te laten vervagen tot één algemene testpost. Aan de verificatiekant loopt de specificatie- en requirementsreview via hetzelfde team dat documentatie en technisch schrijven verzorgt, waarmee het brondocument wordt aangescherpt voordat er code tegenaan wordt geschreven. Een fase-voor-fase-beeld van wanneer welke controle plaatsvindt helpt een team dit in te plannen in plaats van er laat op te reageren. Aan de validatiekant voeren onze toegewijde QA-engineers handmatige verkenning, functionele testen en volledige gebruikersscenariotesten uit op het werkende product, hetzelfde uitvoeringsgerichte werk dat problemen met onboarding, chat en betalingen opspoorde bij een AI-matchmakingapp voordat die naar nieuwe markten opschaalde. Eén opdracht die beide helften dekt, betekent dat een gat tussen wat de specificatie zegt en wat een echte gebruiker nodig heeft door de ene of de andere kant wordt gevonden, in plaats van verloren te gaan tussen twee leveranciers die hun bevindingen nooit naast elkaar leggen.
De tweelaagsregel voor software die werkt
Verificatie en validatie zijn geen concurrerende methodologieën, en de een boven de ander kiezen is geen echte optie. Het zijn twee risicobeheersingen, de ene goedkoop en documentgebaseerd, de andere duur en gedragsgebaseerd, en een releaseplan dat er maar één begroot, draagt een bekend en onopgelost gat met zich mee. De regel die standhoudt over elke stack en elke teamgrootte is eenvoudig: verifieer doorlopend tegen de specificatie zolang herstel nog goedkoop is, en valideer doorlopend tegen echt gedrag zodra er iets echts te testen valt. Behandel het als één tweelaags systeem in plaats van als een volgorde, en de meeste dure verrassingen hierboven houden op. Wil uw team een partner die beide helften al als één opdracht uitvoert, dan is dat precies hoe wij werken.
Neem contact op als u liever bespreekt waar uw eigen pipeline een gat heeft dan ernaar te raden.
Veelgestelde vragen
Hoe verschilt verificatie van validatie in software testen?
Verificatie controleert met statische technieken zoals reviews en inspecties of een product overeenkomt met zijn specificatie. Validatie controleert met dynamische, uitvoeringsgerichte testen zoals systeem- en acceptatietesten of het daadwerkelijk aan echte gebruikersbehoeften voldoet.
Wat komt eerst, verificatie of validatie?
In een moderne CI/CD-pipeline komt strikt genomen geen van beide eerst. Verificatiemomenten zitten in de pull request- en pre-buildfase, validatiemomenten zitten in build, staging en productie, en beide lopen doorlopend naast elkaar.
Is unit testen verificatie of validatie?
Unit testen is validatie. Het voert echte code uit tegen echte invoer om correct gedrag te bevestigen, het kenmerk dat een dynamische, uitvoeringsgerichte techniek definieert.
Wie voert verificatie uit en wie validatie?
Verificatie wordt doorgaans geleid door ontwikkelaars, tech leads, technisch schrijvers en QA-reviewers die documenten en code onderzoeken. Validatie wordt doorgaans geleid door QA-engineers en testers, vaak samen met echte of representatieve eindgebruikers.
Is gebruikersacceptatietesten verificatie of validatie?
Gebruikersacceptatietesten is validatie. Echte of representatieve gebruikers voeren echte taken uit op het werkende product om te bevestigen dat het aan hun behoeften voldoet, in plaats van het te toetsen aan een specificatie.
Wat betekent V&V in software testen?
V&V is de gangbare afkorting voor verificatie en validatie. Samen vormen ze het paar controles dat bevestigt dat een product correct is gebouwd volgens zijn specificatie en is gebouwd om te voldoen aan de behoeften waarvoor het bedoeld was.
Bekijk hoe een AI-matchmakingapp onboarding, chatflows en betalingen stabiliseerde voordat die landelijk opschaalde