Elk projectteam neemt een beslissing over zijn teststrategie voordat er ook maar één testcase geschreven is, of het zich daar nu bewust van is of niet. Sla die beslissing over en de standaard wordt wat de laatste engineer in zijn vorige baan deed, wat kan uitpakken als zware regressiesuites op een product dat elke week nog van vorm verandert, of als ad-hoc exploratieve sessies op een fintechfunctie die een controleerbaar spoor nodig heeft. Deze keuze verkeerd maken kost weken QA-inspanning aan de verkeerde risico’s, terwijl de echte risico’s er nog steeds doorheen glippen.
Een teststrategie en een testplan worden voortdurend verward, maar ze beantwoorden verschillende vragen. De strategie bevat de redenering: welke risico’s het zwaarst wegen, hoeveel er geautomatiseerd wordt en waar het oordeel van een senior engineer zwaarder moet wegen dan een checklist. Het plan bevat de uitvoeringsdetails die daaruit volgen: planningen, omgevingen, rollen en de concrete opleverstukken. Deze gids behandelt de zes belangrijkste types teststrategieën, hoe echte projecten er meestal meerdere combineren, en hoe je de mix kiest die bij jouw project past in plaats van een sjabloon over te nemen dat voor iemand anders is gebouwd. Het model toegewijd QA-team van QAwerk bestaat precies daarom: senior engineers die de strategie vanaf dag één samen met jouw team ontwerpen, in plaats van je een generieke strategie te overhandigen.
Teststrategie versus testplan: twee documenten, twee taken
Deze twee documenten door elkaar halen is een van de meest genoemde struikelblokken wanneer een testinspanning halverwege een project vastloopt. De senior QA-engineers van QAwerk, met gemiddeld negen jaar ervaring per persoon, behandelen dit onderscheid als het eerste wat ze met een nieuwe klant verduidelijken, want een klant die beide gelijkstelt vraagt meestal om een plan terwijl wat werkelijk ontbreekt een strategie is.
De reikwijdte van een strategie
Een strategie legt doelstellingen, risicotolerantie en de balans tussen handmatige en geautomatiseerde dekking vast voordat iemand een testmanagementtool opent. Ze bepaalt welke modules de diepste dekking krijgen, of beveiliging of prestaties dit kwartaal zwaarder wegen, en hoeveel regressietesten het team realistisch kan volhouden naarmate de codebase groeit. Een strategie overleeft meestal meerdere releases en wordt alleen herzien wanneer het risicoprofiel van het product verschuift, bijvoorbeeld wanneer een fintechfunctie een nieuw betaalkanaal toevoegt.
De reikwijdte van een plan
Een plan vertaalt die strategie naar een planning: omgevingen, concrete testcases, moduleverantwoordelijken, in- en uitstapcriteria en de tools die elke ronde uitvoeren. Twee teams kunnen precies dezelfde strategie delen, bijvoorbeeld een risicogebaseerde, en toch volstrekt verschillende plannen schrijven, omdat het ene wekelijks levert en het andere per kwartaal, en hun plannen dat tempo tot op de dag weerspiegelen.
Vergelijking naast elkaar
De twee documenten worden zelden naast elkaar gelegd, maar ze naast elkaar zien neemt het grootste deel van de verwarring in één oogopslag weg.
Beantwoordt
Waarom, en welk soort testen
Wat, wanneer en wie
Reikwijdte
Het hele project of de productlijn
Eén release of sprint
Gebruikelijke eigenaar
Senior QA-engineer of architect
QA-lead of testmanager
Levensduur
Meerdere releases
Eén releasecyclus
Wijzigingen
Zelden, alleen als het risicoprofiel verschuift
Elke sprint of release
De 6 types teststrategieën
Vraag vijf verschillende teams welke types teststrategieën ertoe doen en de meeste noemen dezelfde zes: statisch, structureel, gedragsgericht, exploratief, risicogebaseerd en modelgebaseerd. Die overeenstemming bestaat omdat elke strategie een andere klasse defecten aanpakt, en er één overslaan laat een voorspelbaar, specifiek gat achter in plaats van een willekeurig gat.
Statisch
Statische strategieën beoordelen artefacten voordat er iets wordt uitgevoerd: requirements, code, architectuurdiagrammen. Code review, statische analysetools en requirementdoorlopen vallen hieronder. Dit is het goedkoopste defect om te vinden, omdat er nog niets gebouwd is dat stuk kan gaan.
Structureel
Structurele of whitebox-strategieën testen de interne logica van de code rechtstreeks en gebruiken dekkingsdoelen zoals branch- of padkdekking om te bepalen wanneer er genoeg is doorlopen. Een betalingsberekeningsfunctie met een dozijn voorwaardelijke vertakkingen heeft precies dit soort dekking nodig, omdat functioneel testen alleen de paden doorloopt die een tester toevallig heeft bedacht.
Gedragsgericht
Gedragsgerichte of blackbox-strategieën testen wat de software doet zonder te kijken hoe ze het doet, uitgaand van requirements en user stories in plaats van broncode. De meeste functionele testsuites, de meeste acceptatietesten en de meeste API-contracttesten vallen in deze categorie, en het is doorgaans het grootste deel van de totale testinspanning van een project.
Exploratief
Exploratieve strategieën laten de gescripte testcase volledig los en laten een ervaren tester het product in realtime onderzoeken, op basis van wat de laatste klik heeft blootgelegd. Exploratief testen verdient zijn plek in vrijwel elke opdracht van QAwerk, omdat gescripte cases alleen de bugs vinden die iemand had voorzien, en de duurste productiestoringen dat zelden zijn.
Risicogebaseerd
Een risicogebaseerde teststrategie rangschikt functies naar de kosten van falen in plaats van naar hoe makkelijk ze te testen zijn, en besteedt vervolgens de diepste dekking aan de bovenste posities van die rangschikking. Een inlogscherm en een marketingcarrousel kosten misschien evenveel testtijd, maar een kapotte login blokkeert iedere gebruiker terwijl een kapotte carrousel niemand blokkeert, dus krijgt de login het budget voor beveiligingstesten en de carrousel een snelle smoke check. De huidige risicobeoordelingsaanpak van OWASP, tot in 2026 nog altijd het referentiemodel waar teams naar verwijzen, waardeert een kwetsbaarheid op waarschijnlijkheid maal impact in plaats van op hoe ernstig ze op een checklist oogt, precies dezelfde rekensom die een risicogebaseerde strategie op een volledige functieset loslaat, volgens de OWASP Top 10.
Modelgebaseerd
Modelgebaseerde strategieën genereren testcases uit een formeel model van het systeem, een toestandsdiagram of een beslissingstabel, in plaats van cases met de hand te schrijven. Ze betalen zich terug bij systemen met veel geldige toestanden en overgangen, zoals een afrekenproces met een dozijn valuta en drie betaalmethoden, waar het model combinaties vangt waarvoor een menselijke auteur uiteindelijk het geduld zou verliezen om ze handmatig uit te schrijven.
Waarom echte projecten strategieën combineren in plaats van er één te kiezen
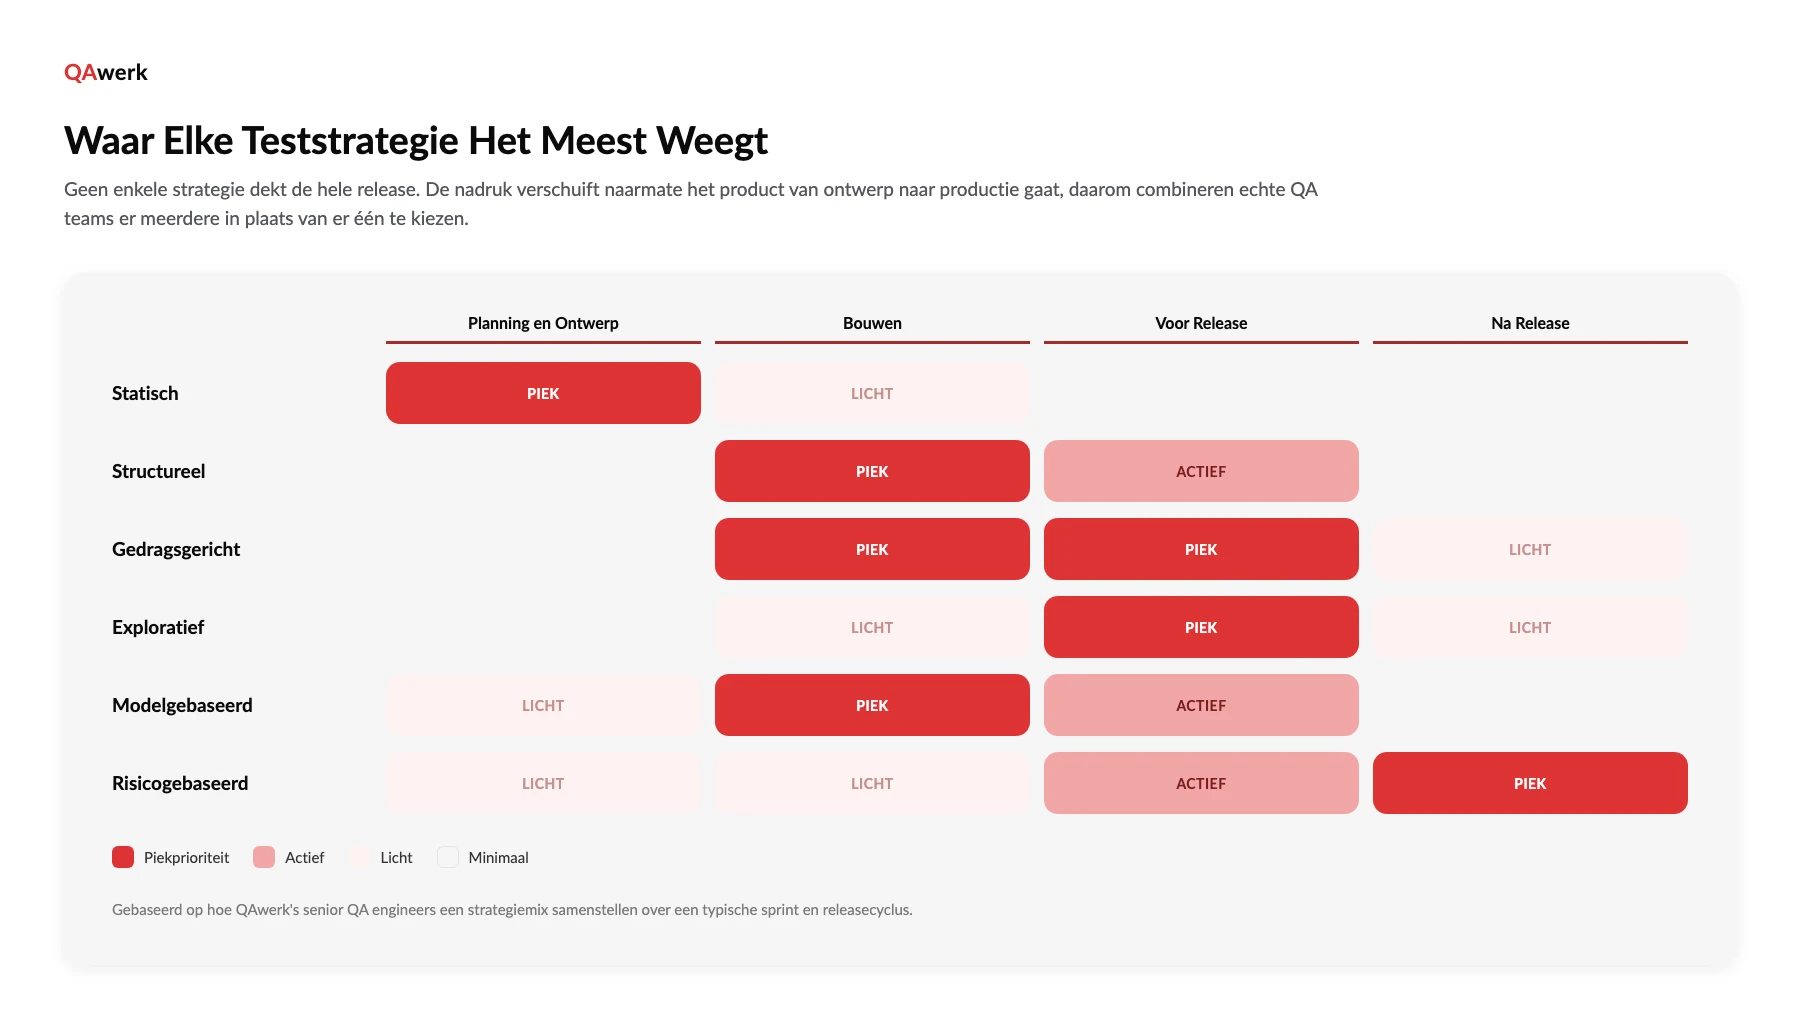
Niemand die daadwerkelijk een product heeft uitgebracht kiest één van de zes bovenstaande strategieën en voert die de hele projectduur exclusief uit. Een volwassen QA-opdracht legt vroeg statische review aan de basis, leunt tijdens de bouw op gedragsgericht en structureel testen, en houdt er een risicogebaseerde blik bovenop zodra het product live is en echte gebruikers randgevallen vinden die niemand had gemodelleerd.
De mix verschuift tijdens de sprint
De mix beweegt zelfs binnen één release. Statische strategieën domineren de eerste dagen van een sprint, zolang requirements en ontwerpen nog artefacten zijn om te beoordelen in plaats van werkende software. Structureel en gedragsgericht testen nemen het over zodra er code bestaat om tegenaan te draaien, en een risicogebaseerde blik keert terug na de release, wanneer productietelemetrie de meest actuele en eerlijkste bron van risicodata wordt. QAwerk werkt in eigen opdrachten net zo: de teststrategie past zich sprint na sprint aan terwijl het risicoprofiel van het product verschuift, een normaal kenmerk van agile testen en geen uitzondering daarop.
De volwassenheidskloof in automatisering, opnieuw bekeken
Het meest geciteerde cijfer in content over testautomatisering beweert dat een grote meerderheid van de automatiseringsprojecten het verwachte rendement niet haalt, maar dat cijfer is te herleiden tot marketingberichten van leveranciers van testtools en niet tot een gepubliceerd, controleerbaar onderzoek, dus hoort het niet thuis in deze gids. Het cijfer dat wel standhoudt komt uit het World Quality Report 2025-26 van Capgemini, het langstlopende QA-onderzoek van de sector: 60% van de organisaties worstelt nog steeds met het opbouwen van veilige, schaalbare testdata, en 58% noemt echte moeite met het adopteren van AI-gedreven testtools, allebei tekenen dat de meeste teams jaren verwijderd zijn van één schone, volledig volwassen automatiseringsstrategie van begin tot eind. Precies die kloof verklaart waarom combineren beter presteert dan je op papier vastleggen op één strategie. Een team zonder volwassen testdata kan nog altijd risicogebaseerd handmatig testen op zijn meest kritieke flows terwijl de automatisering bijtrekt, in plaats van te wachten op een pipeline die er dit jaar misschien niet komt.
Hoe je de juiste mix voor je project kiest
Een mix kiezen begint met drie vragen die niets te maken hebben met welke strategie op papier het grondigst klinkt: hoeveel een storing dit project werkelijk kost, wat een toezichthouder wil kunnen inzien, en hoe snel het team levert in verhouding tot hoe klaar de codebase al is voor automatisering. Beantwoord die eerlijk en de mix kiest zichzelf grotendeels.
Risicotolerantie
Een consumentenapp die een gebruiker verliest door een crash herstelt zich meestal met een update en excuses. Een healthtech- of fintechproduct dat een transactie of een patiëntdossier verkeerd verwerkt, herstelt zich niet op dezelfde manier, en alleen dat verschil zou al meer budget richting risicogebaseerde en structurele strategieën moeten schuiven voordat er één functie live gaat. Vraag welke storing daadwerkelijk het nieuws zou halen, en test dat pad vervolgens het hardst.
Compliance-oppervlak
Gereguleerde producten dragen testverplichtingen die weinig met gebruikerservaring te maken hebben en alles met wat een auditor achteraf kan aanwijzen. Een team dat voor een toezichthouder bouwt heeft gedocumenteerd, traceerbaar testbewijs nodig, wat een zwaardere structurele en risicogebaseerde mix bevoordeelt met minder afhankelijkheid van ongedocumenteerde exploratieve sessies, al blijft exploratief testen zijn plek verdienen voor de delen van het product waar geen regelgeving over gaat.
Releasetempo en teamvaardigheden
Een team dat wekelijks levert kan zich geen strategie veroorloven die uitgaat van twee weken handmatige regressie voor elke release, en een team met drie QA-engineers die nooit een geautomatiseerde test hebben geschreven kan niet van de ene op de andere dag een modelgebaseerde strategie invoeren, hoe goed die op papier ook bij het product past. Stem de strategie af op het team dat er vandaag daadwerkelijk is, en groei daarna over de volgende twee of drie releases naar de ideale mix toe in plaats van die in de eerste te persen.
Drie mixpatronen per projecttype
Drie patronen dekken de meeste projecten die QAwerk tegenkomt:
- Product in een vroege fase, klein team: veel statisch en exploratief testen, lichte structurele dekking, risicogebaseerde aandacht gereserveerd voor betalingen en authenticatie.
- Gereguleerd mid-market product: risicogebaseerde en structurele strategieën leiden, gedragsgericht testen vult de rest aan, exploratief testen blijft voorbehouden aan werkelijk nieuwe functies.
- SaaS met hoog tempo op een gevestigde codebase: gedragsgericht en structureel testen draaien bij elke release, exploratieve en risicogebaseerde aandacht concentreert zich rond alles wat facturatie of data-export raakt.
Metrics die laten zien dat de mix werkt
Een mix werkt wanneer het aantal defecten dat tot in productie ontsnapt blijft dalen terwijl het QA-budget gelijk blijft, niet wanneer het team simpelweg meer tests draait. Het duidelijkste signaal zit in de metrics die de effectiviteit van testen werkelijk meten: of de gebieden met het hoogste risico die tijdens het strategieontwerp zijn benoemd dezelfde gebieden zijn waar na de release nog steeds defecten opduiken. Zijn dat niet dezelfde gebieden, dan moet de risicorangschikking worden herzien en niet de testinspanning.
Signalen om de mix te herzien
Een mix verdient een tweede blik zodra de vorm van het product eronder verandert: er komt een nieuwe compliance-eis bij, het releasetempo verdubbelt, of een herbouw raakt in één keer de halve codebase. Koppel de volgorde van testfasen binnen een release aan een strategiereview zodra die signalen zich voordoen, in plaats van te wachten op een geplande audit om te merken dat de mix verouderd is.
Een senior QA-engineer ontwerpt de strategie
De juiste teststrategie is nooit één item dat je uit een lijst van zes plukt. Het is een mix die wordt gevormd door risicotolerantie, compliance-eisen en releasetempo, en die vorm blijft verschuiven naarmate alle drie veranderen onder een groeiend product. Die beslissing tot een sjabloon maken is precies hoe teams uiteindelijk een marketingcarrousel overtesten en een betaalproces ondertesten.
De senior QA-engineers van QAwerk, met gemiddeld negen jaar ervaring en meer dan 50.000 kritieke bugs gevonden in ruim 300 projecten sinds 2015, stellen per project een teststrategie op in plaats van een sjabloon toe te passen, en passen die aan naarmate het risicoprofiel van het product verschuift. Neem contact met ons op om de mix te bespreken die jouw project werkelijk nodig heeft.
Veelgestelde vragen
Wie is eigenaar van de teststrategie?
In de meeste teams is een senior QA-engineer, QA-architect of QA-lead eigenaar van de strategie, omdat de beslissing genoeg praktische testervaring vraagt om risico over een heel product te beoordelen en niet over één functie. In een team dat die rol nog niet heeft ingevuld, vult een externe QA-partner dat gat doorgaans specifiek voor de strategie, ook wanneer de dagelijkse uitvoering intern blijft.
Wat hoort er in een teststrategiedocument?
Een bruikbaar strategiedocument benoemt de doelstellingen, de risicogebieden op volgorde van prioriteit, de balans tussen handmatige en geautomatiseerde dekking, de tools en omgevingen op hoofdlijnen, en de criteria om een release gereed te verklaren. Het blijft kort genoeg dat een nieuwe engineer het in tien minuten helemaal leest.
Hoe vaak moet het worden bijgewerkt?
De meeste teams herzien het eens per kwartaal, of zodra het risicoprofiel van het product merkbaar verandert, wat zich het eerst voordoet. Een strategie die een jaar onaangeroerd is gebleven op een product dat een dozijn releases heeft uitgebracht, is vrijwel zeker verouderd, ook al heeft niemand het nog gemerkt.
Is een teststrategie nodig in Agile?
Ja, en waarschijnlijk meer dan in een project met een vaste scope, omdat de voortdurende verandering in Agile precies is wat een niet-herziene strategie het snelst laat verouderen. Het document ziet er alleen anders uit: korter, elke één of twee sprints herzien, en behandeld als een levende referentie in plaats van een eenmalige goedkeuring voordat het project begint.
Ontdek hoe we Sitch, een AI-matchmakingapp, hielpen om onboarding, chat en betalingen te stabiliseren voordat de app opschaalde van New York naar Los Angeles, Chicago en verder